IMPLEMENTANDO INFRAESTRUCTURA DE DIRECTIVAS DE GRUPOS
1.-Concepto
 Antes de implementar la directiva de grupo, asegúrese de que conoce los procedimientos para trabajar con objetos GPO, incluidas las tareas de creación de objetos GPO, importación de configuración de directiva, copia de seguridad y restauración de objetos GPO, edición y vinculación de objetos GPO, establecimiento de excepciones a la herencia de objetos GPO predeterminada, filtrado y aplicación de objetos GPO, delegación de administración y uso de Modelado de directivas de grupo para planear y Resultados de directivas de grupo para evaluar la aplicación de GPO.
Pruebe siempre los GPO en un entorno seguro antes de aplicarlos en el entorno de producción. Cuanto más planee, diseñe y pruebe los GPO antes de implementarlos, más fácil será crear, implementar y mantener una implementación óptima de la directiva de grupo. No está de más insistir en la importancia de las pruebas y de implementaciones piloto en este contexto. Las pruebas deben simular de forma lo más parecida posible el entorno de producción.
Un diseño no está completo hasta que se prueban y validan todas las variaciones importantes y la estrategia de implementación. No se pueden realizar pruebas exhaustivas de la estrategia de implementación del GPO hasta que se configura el GPO con configuración de directiva específica, como configuración de seguridad y administración de escritorios y datos. Hágalo para cada grupo de usuarios y equipos de la red. Use el entorno de prueba para desarrollar, probar y validar objetos GPO específicos. Aproveche todas las ventajas del Asistente para modelado de directivas de grupo y el Asistente para Resultados de directivas de grupo de GPMC.
- COMPRENDIENDO DIRECTIVAS DE GRUPO - IMPLEMENTANDO GPOs
Las Directivas de Grupo (en adelante GPO) permiten implementar configuraciones específicas para uno o varios usuarios y/o equipos. Nos centraremos en cómo se debe hacer la gestión correcta de GPO en Active Directory de Microsoft Windows.
Para la configuración de GPO que sólo afecten a un usuario o equipo local se puede utilizar el editor de directivas locales gpedit.msc. En nuestro caso accederemos en el entorno de Servicios de Dominio de Active Directory, con la consola de administración gpmc.msc.
Las GPO permiten administrar objetos de usuarios y equipos, aplicando la más restrictiva en caso de existir más de una política. Se puede usar una GPO para casi cualquier cosa, como indicar qué usuario o grupo tiene acceso a una unidad de disco, o limitar el tamaño máximo que puede tener un archivo .
Las GPO se pueden diferenciar dependiendo del objeto al que configuran y se pueden entender en distintos niveles:
- Equipo Local: tan solo se aplican en el equipo que las tiene asignadas independientemente del dominio al que pertenezca.
- Sitio: se aplican a los equipos y/o usuarios de un sitio, independientemente del dominio.
- Dominio: se aplican a todos los equipos y/o usuarios de un dominio.
- Unidad Organizativa (OU): se aplican únicamente a los equipos y/o usuarios que pertenecen a la OU.
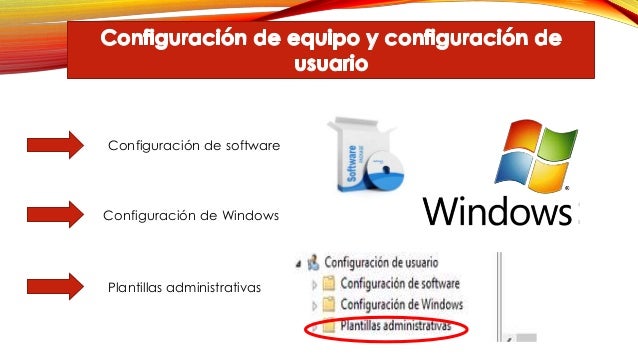
Dentro de la configuración de directiva se puede acceder a lo siguiente:
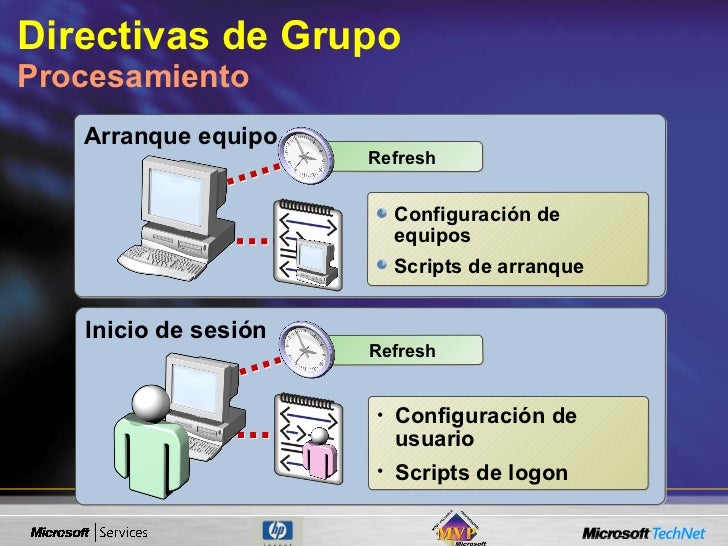
- Configuración de equipo
- Configuración de usuario

- Dentro de Administrador del servidor seleccionar Herramientas y Administración de directivas de grupo:

- Aparecen las GPO del dominio.
- Para crear una nueva GPO desde cero, pulsar en Objetos de directiva de grupo con el botón derecho y seleccionar Nuevo:

- No seleccionar ninguna GPO de origen. Pulsar Aceptar:

- Pulsar sobre la nueva GPO con el botón derecho y seleccionar Editar…


Navegar a Configuración del usuario->Preferencias->Configuración de Windows->Asignaciones de Unidades y editar la unidad que viene asignada en la GPO pulsando sobre ella con el botón derecho y seleccionar Propiedades:

Seleccionar la ubicación, el nombre con el que se quiere mostrar la unidad, la letra que se le asignará y el usuario que se conectará:

Activar una GPO
Para activar una GPO se debe seleccionar la OU, dominio, sitio o equipo local donde se quiere activar la GPO.
Un usuario, estará en un equipo local que a su vez se ubica en un sitio, y este sitio pertenecerá a un dominio que será miembro de una OU. Se puede dar la situación en la que en un equipo local se aplique una GPO, en el sitio otra, y en el dominio y la OU otras, respectivamente. Cuando se den casos así, las políticas se aplicarán según unas prioridades que atienden a una serie de reglas que se describen a continuación.
En las GPO, las políticas asignadas a una OU prevalecen sobre las del dominio, que a su vez prevalecen sobre las del sitio y estas, sobre las del equipo local. Esto no quiere decir que las políticas se anulen unas a otras, sino que siempre se suman y tan solo se anulan en caso de contradecirse entre ellas.
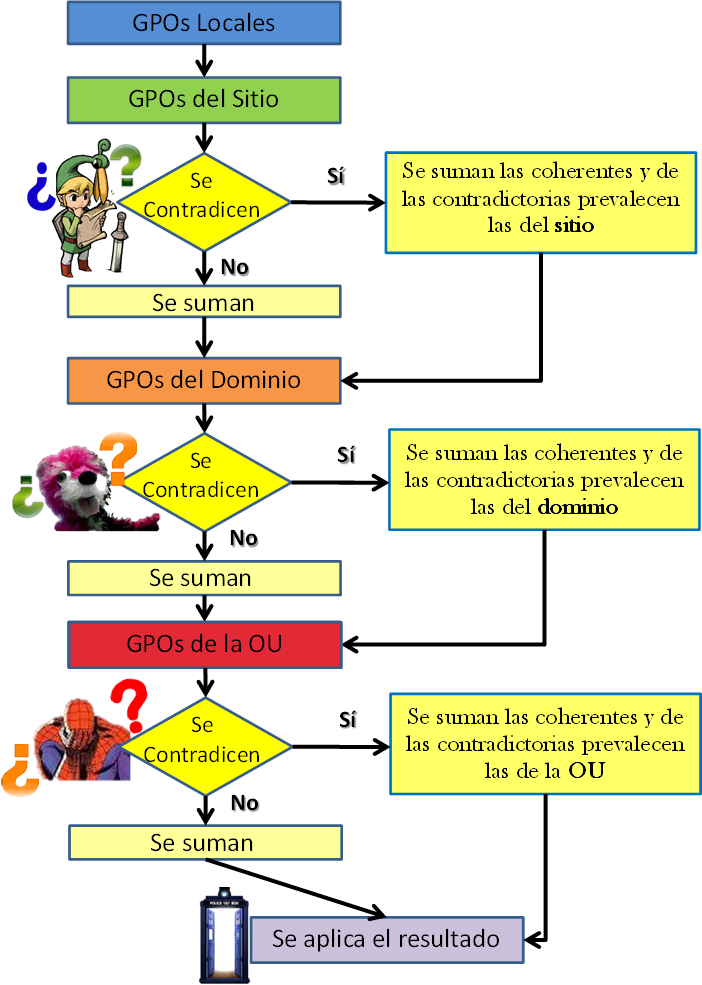
Cada organización debe crear las GPO que más se acerquen a sus necesidades. Para añadir la GPO, por ejemplo al dominio, hacer click con el botón derecho y seleccionar Vincular GPO existente….

Y por ultimo personalizar a que usuarios o grupos se aplicará la política.
Con esto quedaría dada de alta la GPO y creada a nuestro antojo. Actualmente existen 3667 políticas disponibles para configurar y se pueden descargar de la web de Microsoft.
- PROCEDIMIENTO DE DIRECTIVAS DE GRUPO - RESOLUCIÓN DE PROBLEMAS DE APLICACIÓN DE DIRECTIVAS DE GRUPOS
 Para facilitar la administración futura de la directiva de grupo, debe desarrollar procedimientos operativos para garantizar que los cambios en objetos GPO se realizan de una forma autorizada y controlada. En particular, asegúrese de que todos los GPO nuevos y los cambios en objetos GPO existentes se ensayan debidamente antes de implementarlos en el entorno de producción. También debe crear copias de seguridad de los GPO con regularidad.
En algunas organizaciones, puede que diferentes equipos sean responsables de administrar diferentes aspectos de la directiva de grupo. Por ejemplo, un equipo de implementación de software suele estar interesado por la configuración de directiva de Configuración de usuario\Directivas\Configuración de software\Instalación de software y Configuración del equipo\Directivas\Configuración de software\Instalación de software. El resto de la configuración de directiva, relacionada con elementos como scripts y redirección de carpetas, probablemente no será de interés para este equipo.
 Para reducir la complejidad y minimizar la posibilidad de introducir errores, considere la creación de objetos GPO distintos para diferentes grupos de administradores. Como alternativa, puede restringir el acceso de los administradores a las partes de la directiva de grupo que están autorizados a cambiar. Puede usar el valor de configuración de directiva Complementos restringidos o permitidos\Complementos de extensión para restringir los complementos a los que pueden obtener acceso los administradores. Esta configuración de directiva está disponible cuando se edita un GPO en Configuración de usuario\Directivas\Plantillas administrativas\Componentes de Windows\Microsoft Management Console. El valor de configuración de directiva Complementos restringidos o permitidos\Complementos de extensión pertenece a la interfaz de usuario accesible mediante el editor que acompaña a GPMC. Recuerde que algunos equipos pueden necesitar acceso a más de un tipo de complemento de extensión.
2.- Resumen
Antes de implementar la directiva de grupo, asegúrese de que conoce los procedimientos para trabajar con objetos GPO, incluidas las tareas de creación de objetos GPO, importación de configuración de directiva, copia de seguridad y restauración de objetos GPO, edición y vinculación de objetos GPO, establecimiento de excepciones a la herencia de objetos GPO predeterminada, filtrado y aplicación de objetos GPO, delegación de administración y uso de Modelado de directivas de grupo para planear y Resultados de directivas de grupo para evaluar la aplicación de GPO.
3.- Conclusión
- No está de más insistir en la importancia de las pruebas y de implementaciones piloto en este contexto. Las pruebas deben simular de forma lo más parecida posible el entorno de producción.
- en nuestro caso accederemos en el entorno de Servicios de Dominio de Active Directory, con la consola de administración gpmc.msc.
- En algunas organizaciones, puede que diferentes equipos sean responsables de administrar diferentes aspectos de la directiva de grupo
4.- RECOMENDACIONES:
4.- Glosario
- INTERACTIVO: Por el término interactivo se designará a todo aquello que proviene o procede por interacción. Por interacción se designa a aquella acción que se ejerce de manera recíproca entre dos o más sujetos, objetos, agentes, fuerzas o funciones.
- DOMINIO: Poder que se tiene sobre lo que es propio o sobre otras personas
5.- Video
6.- Linkografia

Excelente trabajo.Esta bien desarrollado. Gracias.
ResponderEliminar